
看清内外部暴露
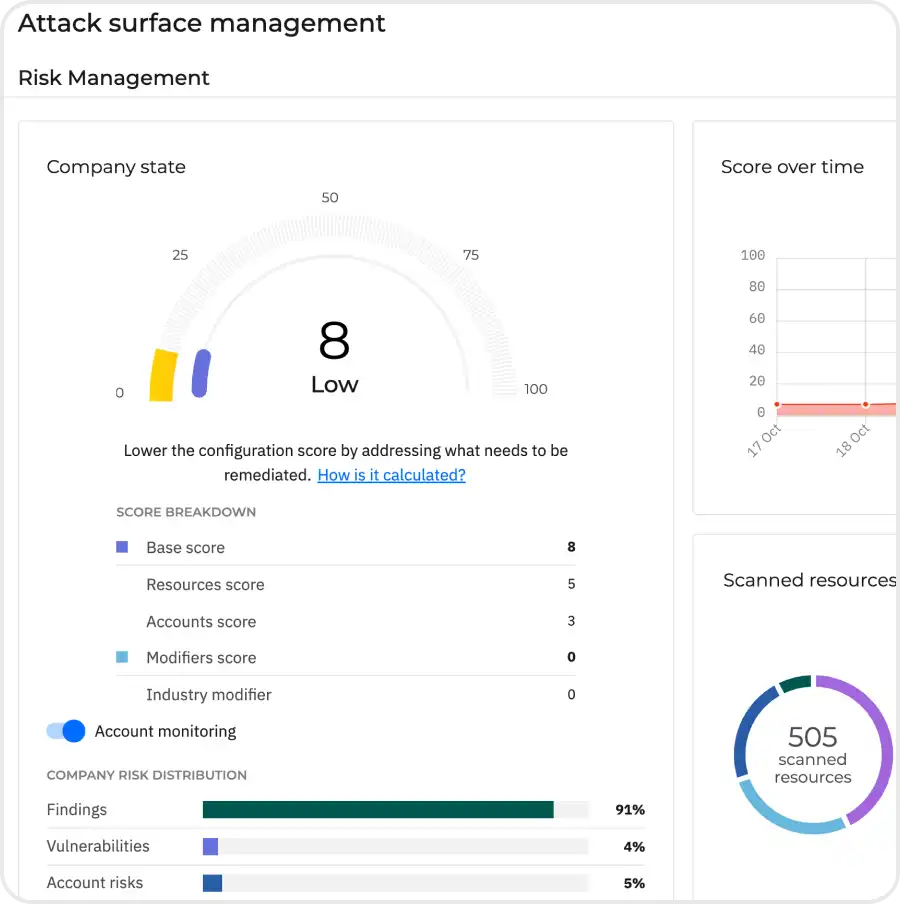
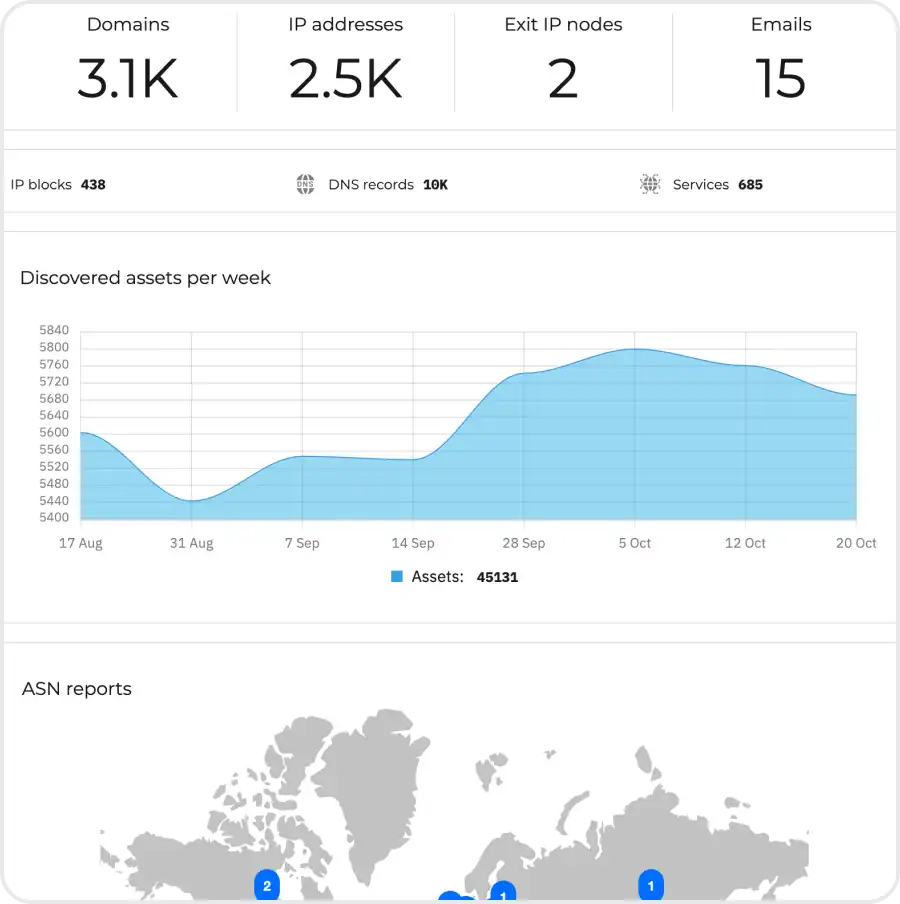
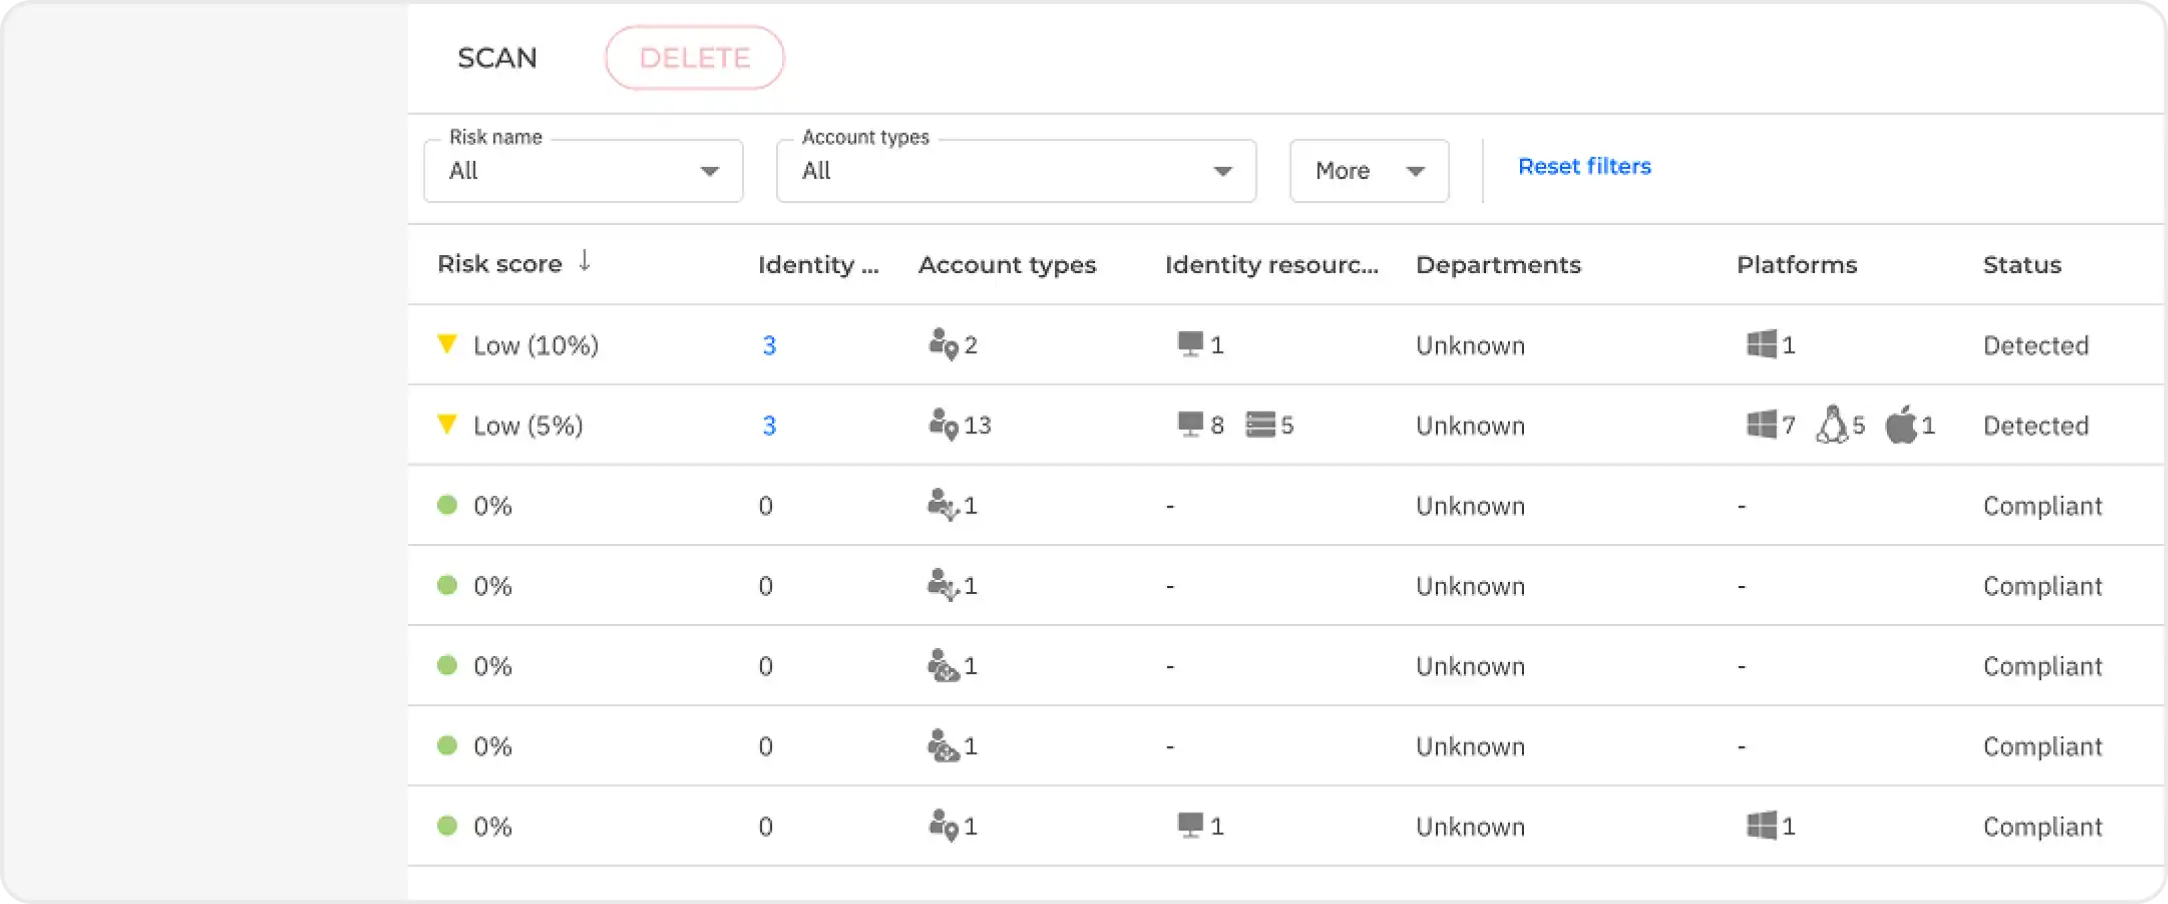
识别终端漏洞、错误配置、不安全的用户行为和互联网暴露资产,同时查看可能通往关键系统的身份权限。
先处理影响关键资产的风险
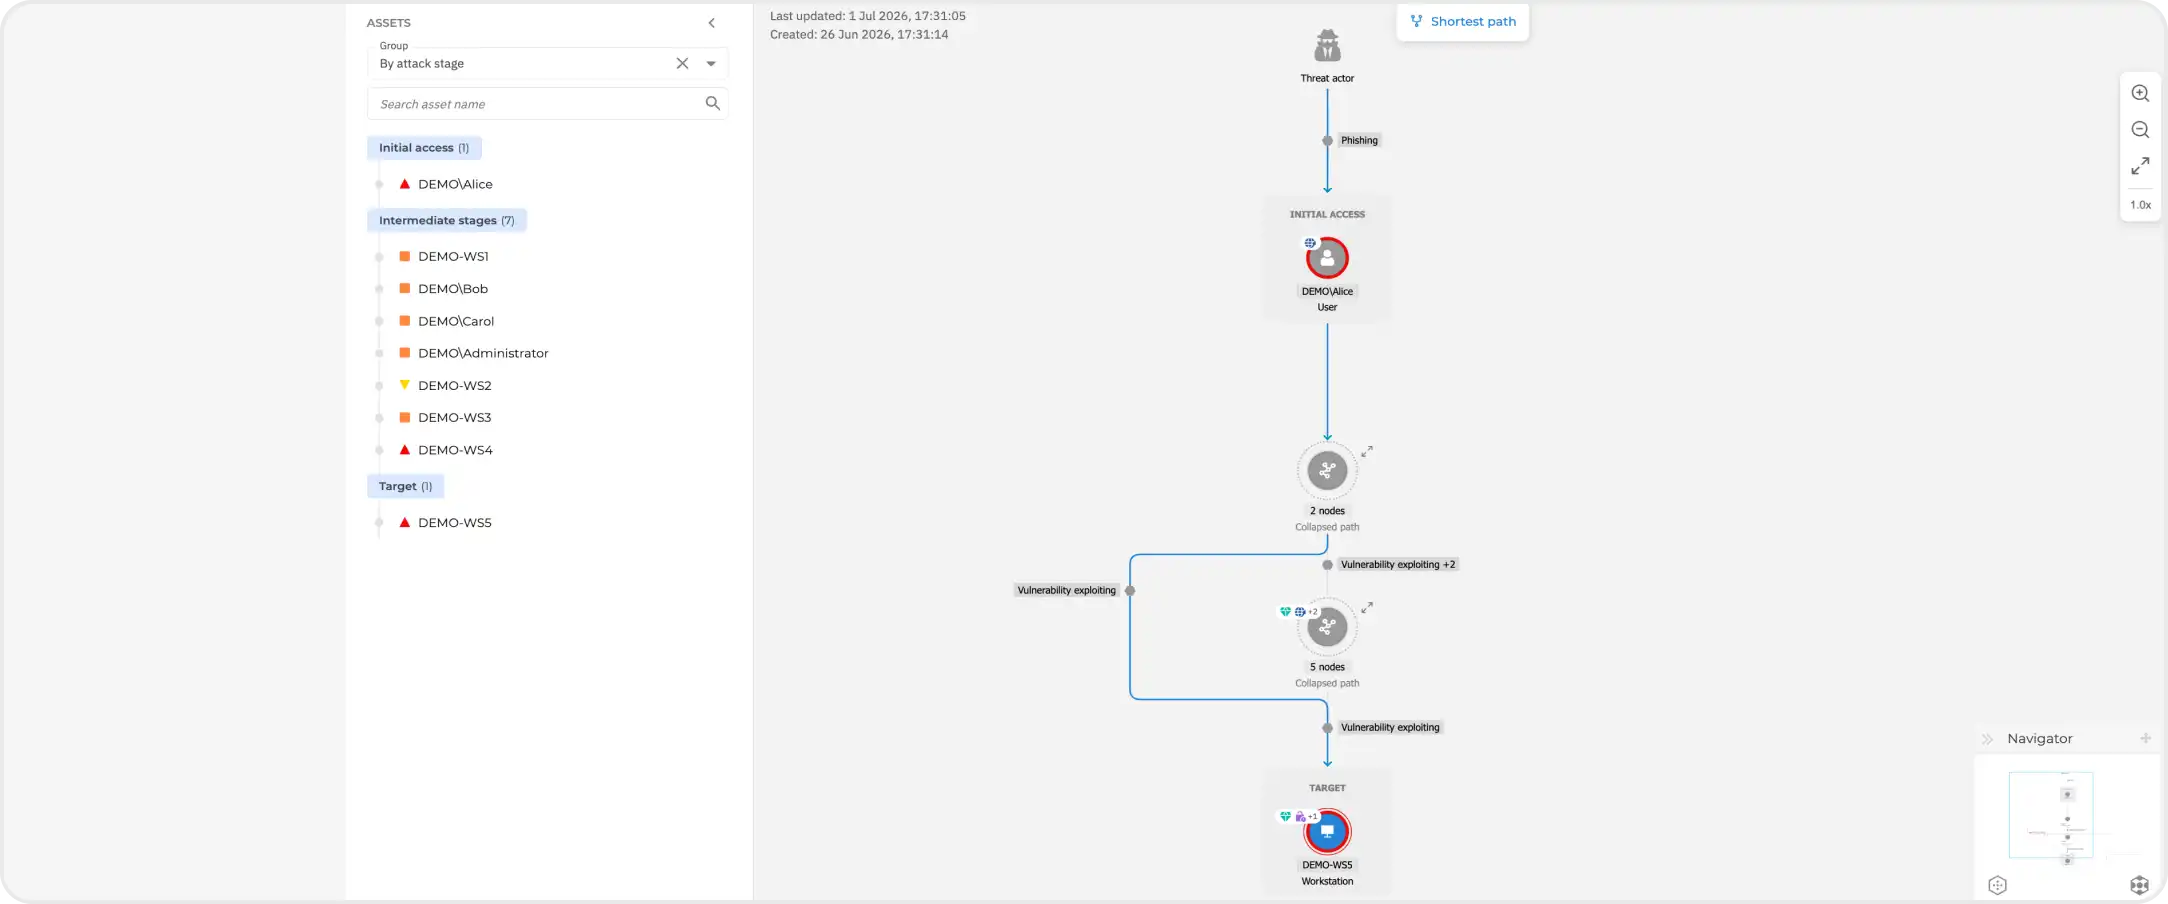
结合潜在攻击路径,优先处置攻击者能够到达、利用,或一次修复即可切断多条路径的暴露。
动态加固终端
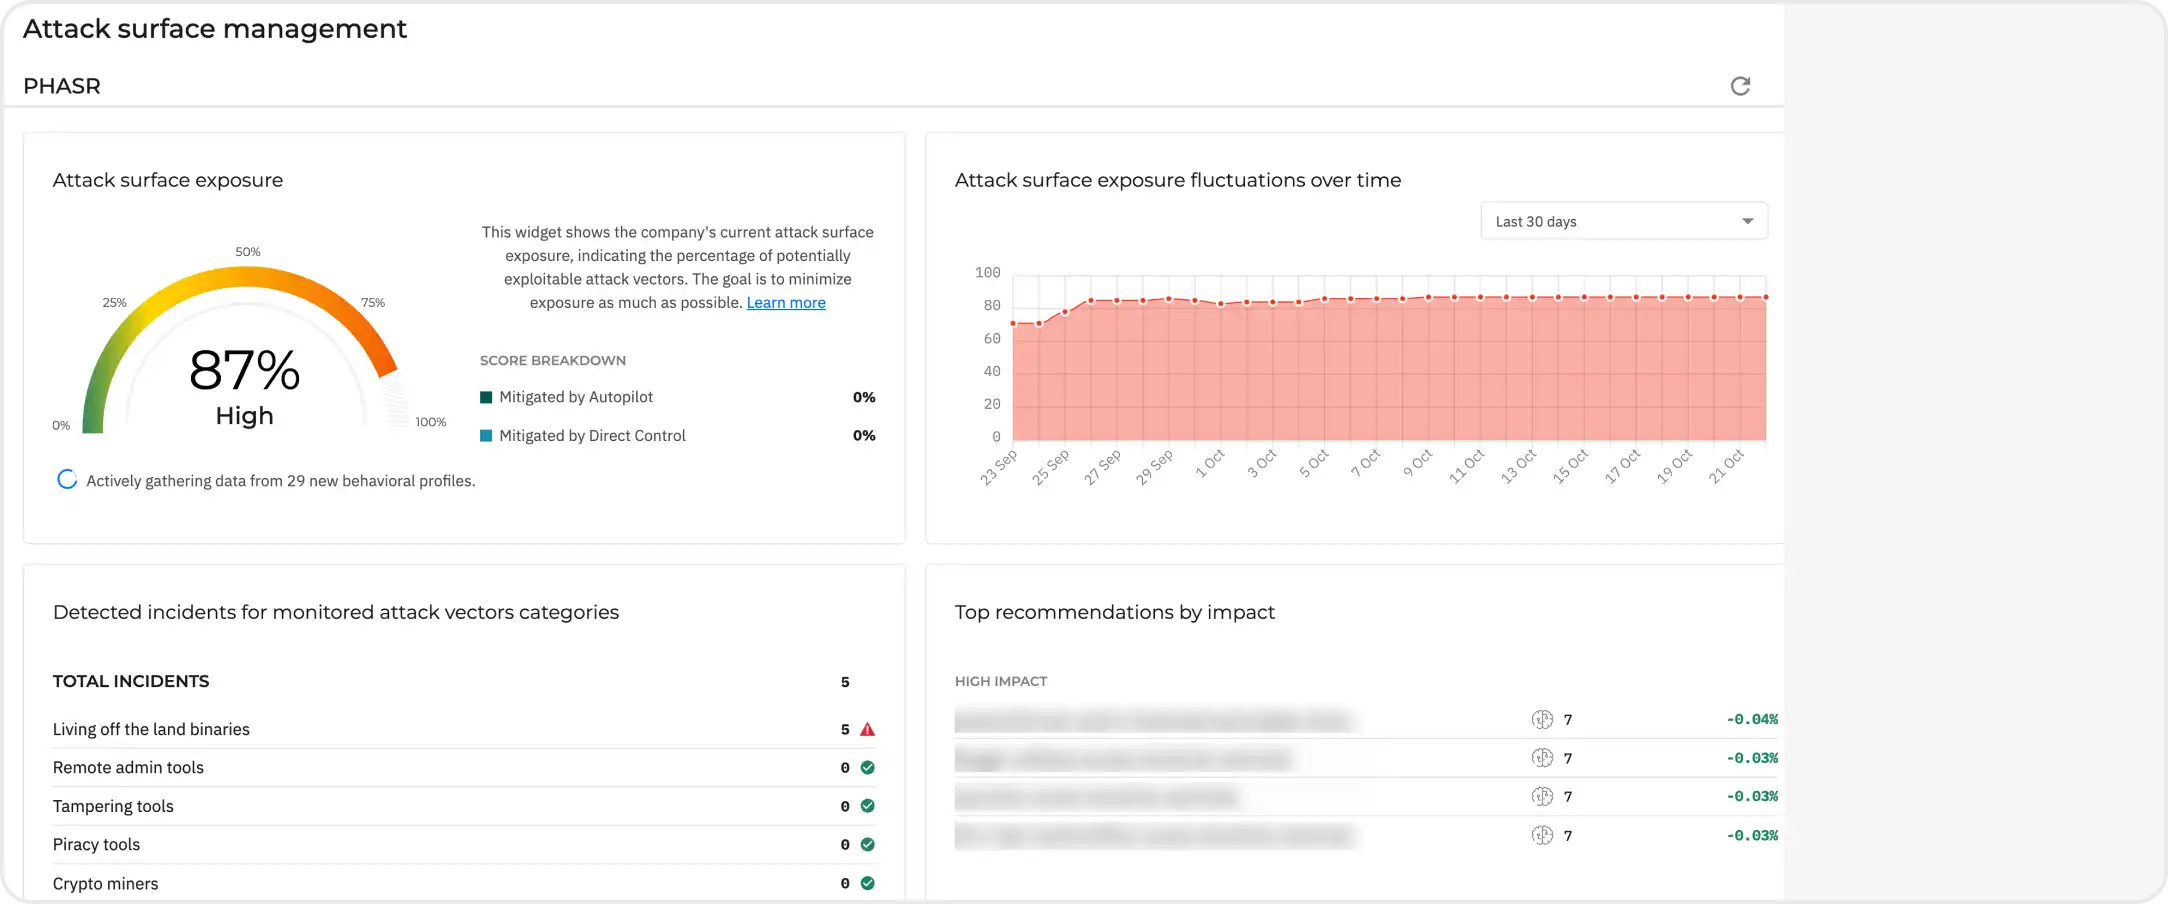
根据用户行为和威胁变化限制不必要的工具与操作,减少维护静态规则和例外的工作量。
发现暴露、确定优先级并主动降低风险
结合终端风险管理、外部攻击面管理、统一身份、攻击路径分析和 PHASR,知道哪些风险应先处理,再按用户行为持续缩减攻击面。
为什么选择 GravityZone 暴露面管理

Bitdefende被独立测试组织和行业顶级咨询公司公认为全球网络安全的领导者
2026 Gartner Peer Insights™ 客户之选
在《终端防护平台客户之声》报告中获评“客户之选”。

AV-TEST 2025 年度最佳防护
Bitdefender Business Security 和 Business Security Enterprise 获得 2025 年度企业用户“最佳防护”奖。

2026 Gartner端点安全魔力象限远见者
荣获Gartner远见者称号。


常见问题
什么是企业暴露面管理?
企业暴露面管理是持续发现、评估和降低可被攻击者利用的风险的过程。GravityZone 将终端漏洞、错误配置、外部资产暴露和身份权限等信息汇总起来,并通过潜在攻击路径为修复排序,通过 PHASR 减少可被滥用的终端工具和操作。
GravityZone 暴露面管理可以与现有 EDR 一起使用吗?
可以。符合条件的 GravityZone 客户可增购暴露面管理。独立版可以和已有的第三方终端安全产品并行运行,并使用 Bitdefender Endpoint Security Tools(BEST)组件实施终端加固。请参考独立版部署文档。
PHASR 自主加固如何兼顾正常办公?
PHASR 会观察用户的正常活动,再限制与其工作无关的工具和操作。管理员可选择自动驾驶或直接控制模式,查看策略变更记录,并按业务需要授予工具使用权限。
暴露面管理与漏洞扫描有什么区别?
漏洞扫描帮助发现漏洞或错误配置。暴露面管理还会关联外部资产、身份权限和潜在攻击路径,判断哪些暴露可能危及关键资产,并通过终端加固减少攻击者可利用的机会。补丁管理可另行选购。
攻击路径分析会执行攻击模拟或测试漏洞利用吗?
攻击路径分析依据平台已有发现推断潜在路径。漏洞验证和攻击模拟属于另外的安全测试工作,实时威胁检测和响应由现有 EDR、XDR 或 MDR 承担。
哪些企业适合使用 GravityZone 暴露面管理?
它适用于不同规模的企业,尤其适合 IT 和安全人员有限、需要在日常运营中主动降低风险的中型组织,也可用于尚未设立独立安全运营中心(SOC)的团队。
如何购买和授权?中国区可以使用哪些功能?
产品按受保护设备数量授权,每台服务器或工作站各计一台设备。可选择独立版,或在符合条件的 GravityZone Enterprise、GravityZone XDR、Bitdefender MDR 系列或含 EDR 的基础授权上增购。攻击路径分析和统一身份的可用范围请以中国团队确认的地区、部署环境和授权条件为准。
GravityZone 如何判断哪些暴露风险应优先修复?
攻击路径分析会结合风险所在位置、路径可达性和关键资产受影响程度,为修复提供依据。团队可以先处理路径上可达、可利用的风险,或优先修复能够同时切断多条攻击路径的暴露点。
GravityZone 暴露面管理如何支持 CTEM?
在持续威胁暴露管理(CTEM)实践中,GravityZone 可用于发现暴露、按潜在影响排序、跟踪风险和实施终端加固。团队可以结合资产范围、独立验证和自身的修复流程建立持续管理机制。
预约 GravityZone 暴露面管理演示
我们将协助您评估企业攻击面、现有终端防护和授权需求。 查看全部产品